|

|
|
Compliance Insights
of the Week
|
|
|
|
|
|
do zamknięcia okna samorejestracji w Wykazie KSC został nieco ponad miesiąc. W tym wydaniu przypominamy, kogo dotyczy termin 3 października, udostępniamy bezpłatną wersję demo do przetestowania wymagań NIS2 oraz polecamy nowy artykuł o dwóch trybach wpisu do wykazu.
|
|
|
|
Bezpłatna wersja demo do przetestowania wymagań NIS2
|
|
|
|
|
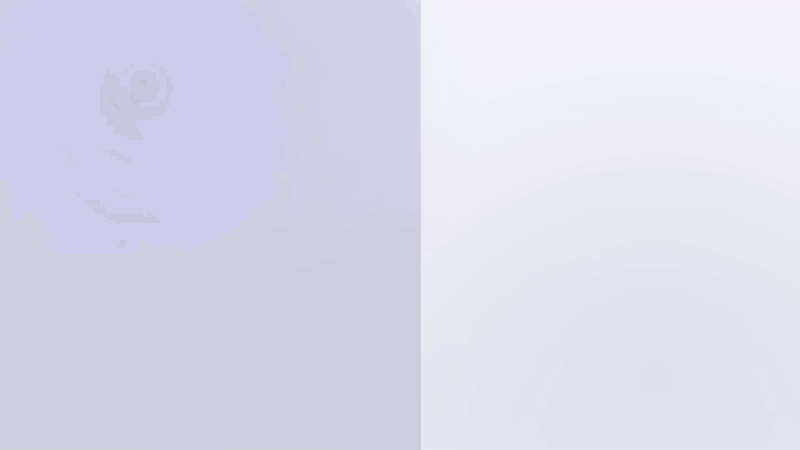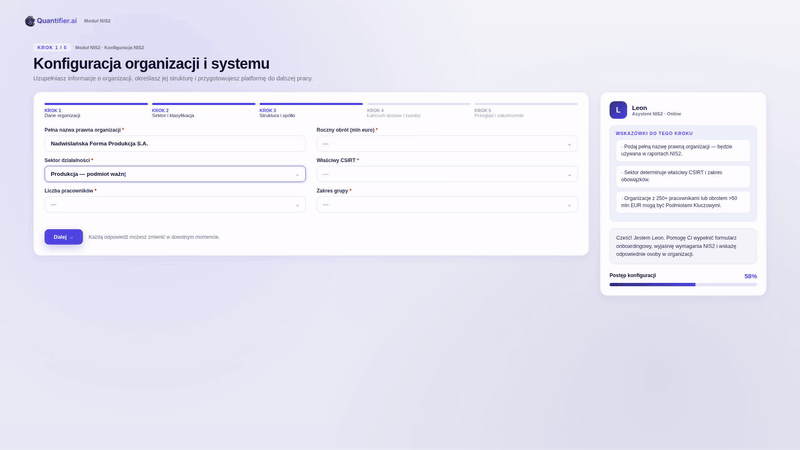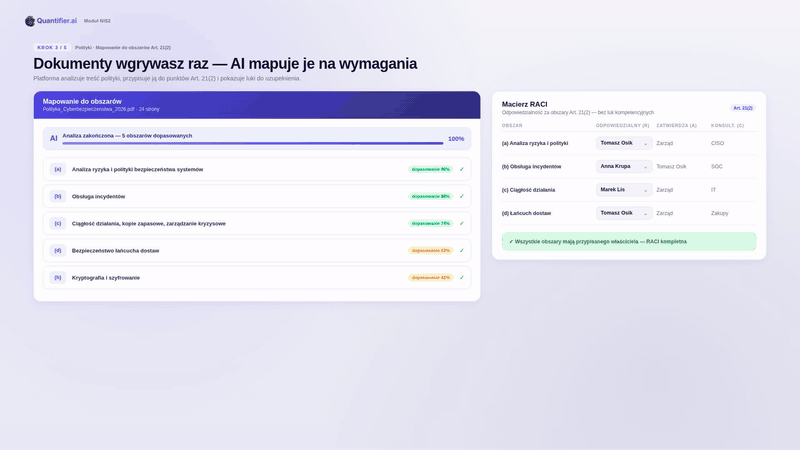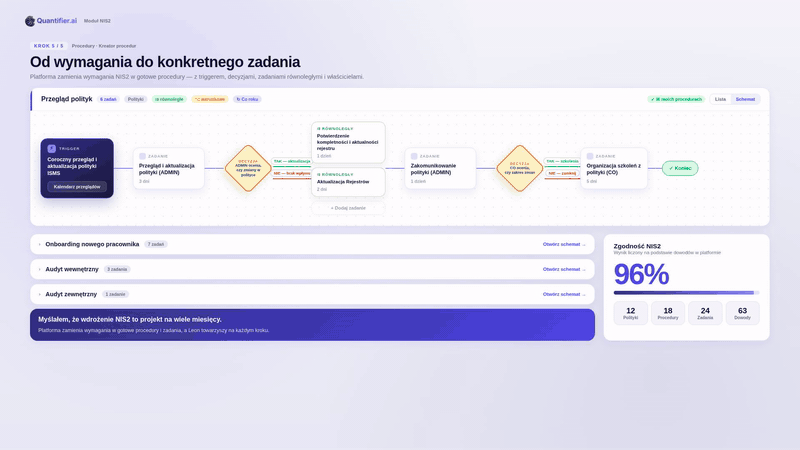
Udostępniamy bezpłatną wersję demonstracyjną platformy Quantifier.ai. Mogą Państwo przejść przez wymagania wynikające z dyrektywy NIS2 i ustawy o KSC, zobaczyć listę obowiązków przypisaną do konkretnych osób oraz sprawdzić sposób gromadzenia dowodów zgodności.
Demo przyda się szczególnie organizacjom, które ustaliły już swój status podmiotu kluczowego albo ważnego i planują kolejne kroki po wpisie do wykazu.
|
|
|
|
Wpis do Wykazu KSC: termin mija 3 października 2026 r.
|
|
|
|
|
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Podmioty, które spełniały wtedy przesłanki uznania za podmiot kluczowy albo ważny, składają wniosek o wpis do wykazu najpóźniej 3 października 2026 r.
Tryb samorejestracji obejmuje podmioty prywatne z sektorów wymienionych w załącznikach 1 i 2, które spełniają kryteria wielkościowe. Z urzędu wpisywane są podmioty publiczne, przedsiębiorcy telekomunikacyjni, dostawcy usług zaufania oraz dotychczasowi operatorzy usług kluczowych. Ta grupa czeka na wezwanie i ma 6 miesięcy od jego doręczenia na uzupełnienie danych.
Warto teraz potwierdzić właściwy tryb, zweryfikować sektor i wielkość organizacji z uwzględnieniem przedsiębiorstw powiązanych i partnerskich oraz przygotować wykaz stale wykorzystywanych adresów IP i domen.
|
|
|
|
Krajowy System Cyberbezpieczeństwa: Kto musi złożyć wniosek o wpis do wykazu do 3 października 2026 r., a kto nie
|
|
|
|
|
Artykuł rozdziela oba tryby wpisu i pokazuje, jak ustalić, w którym z nich znajduje się Państwa organizacja. Opisujemy sytuacje graniczne, w tym spółki zależne od operatorów usług kluczowych oraz podmioty, które wydają się objęte wpisem z urzędu, a mimo to składają wniosek samodzielnie. Znajdą tam Państwo także listę danych potrzebnych do wypełnienia wniosku.
|
|
|
|
|
Z wyrazami szacunku,
Zespół Quantifier.ai
|
|
|
|
|
|
|
Quantifier & Envirly
|
|
|
|
|
Quantifier to AI-native platforma continuous compliance, która automatyzuje i porządkuje całe zarządzanie zgodnością – od NIS2, ISO 27001, AI Act i RODO po CSRD, GHG, CBAM czy EUDR – w jednym cyfrowym compliance workstation.
|
|
|
Unsubscribe
|
|
|
|
|