|
|
Analiza luk KSC, bezpłatne szkolenia NIS2 i książka ekspertów o compliance.
|
View in browser
|
|
|
|

|
|
Compliance Insights
of the Week
|
|
|
|
|
|
ostatni tydzień przyniósł wiele doniesień o cyberatakach. To dobry moment, żeby przyjrzeć się przygotowaniu własnej organizacji. W tym wydaniu przedstawiamy nową książkę o compliance, piszemy o upływie terminu wpisu do wykazu KSC, polecamy artykuł o analizie luk i zapraszamy na bezpłatne szkolenia NIS2.
|
|
|
|
Książka o compliance, ryzyku, cyberbezpieczeństwie i AI
|
|
|
|
|
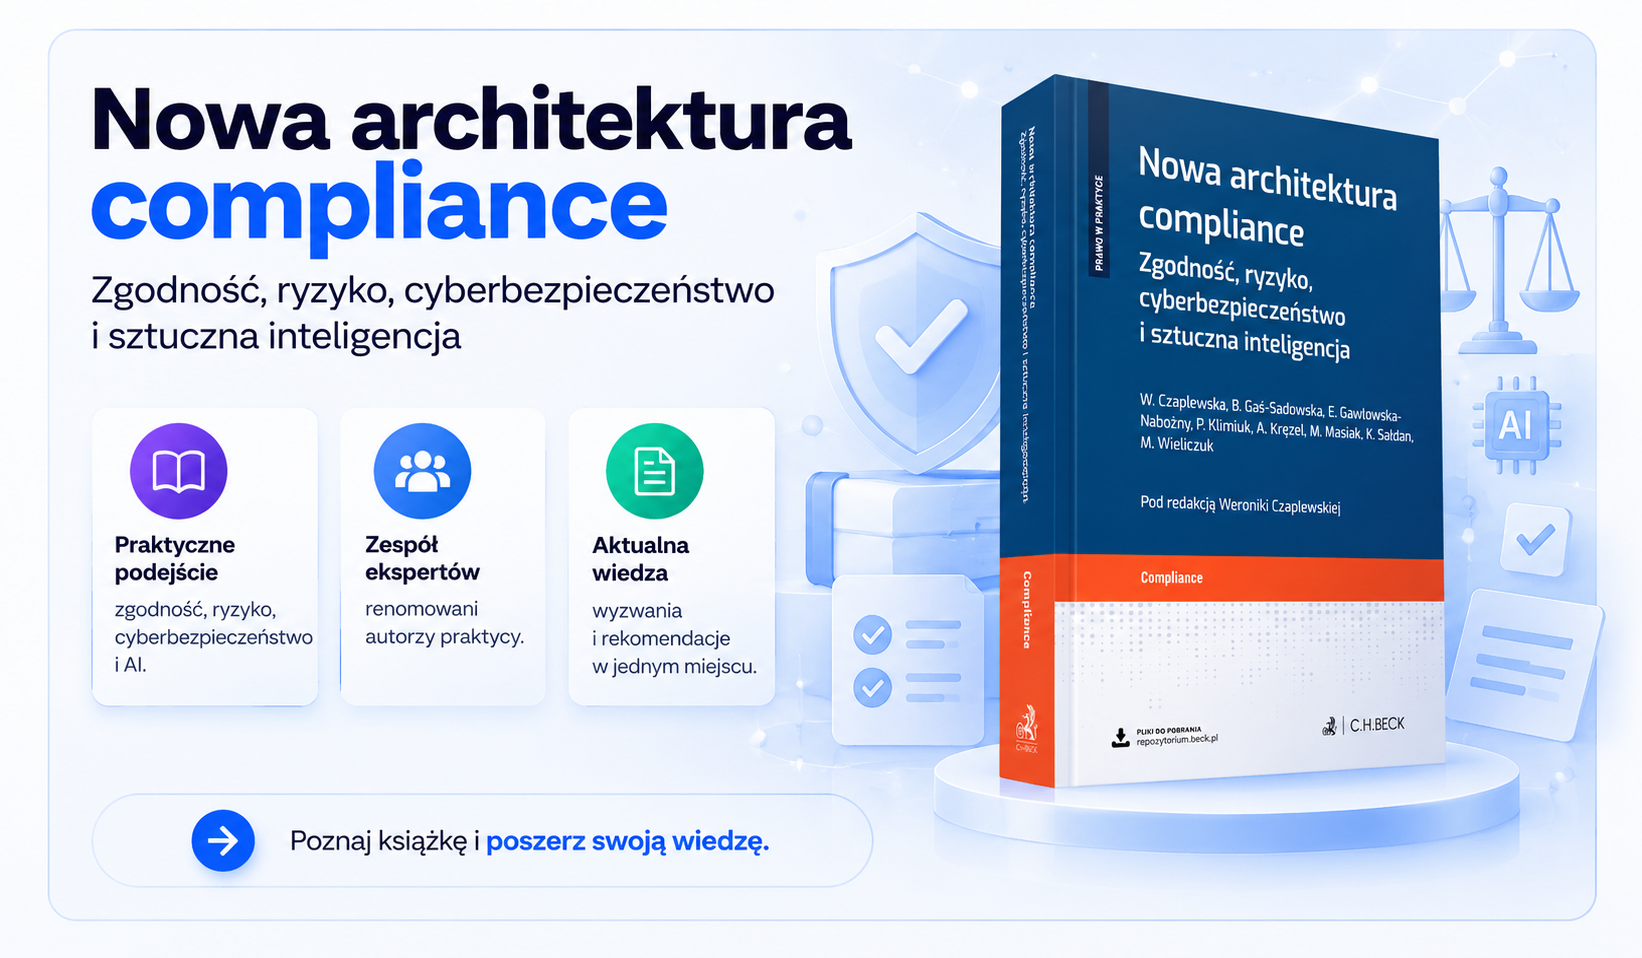
W wydawnictwie C.H. Beck ukazała się książka „Nowa architektura compliance. Zgodność, ryzyko, cyberbezpieczeństwo i sztuczna inteligencja”. Przygotowali ją eksperci, prawnicy i audytorzy skupieni wokół Quantifier.ai.
Autorzy łączą w niej perspektywę prawną, audytową i praktyczną. Publikacja omawia cztery obszary z tytułu: zgodność, ryzyko, cyberbezpieczeństwo i sztuczną inteligencję. Do książki dołączone są wzory do pobrania. To propozycja dla osób, które odpowiadają w organizacji za zgodność, bezpieczeństwo lub zarządzanie ryzykiem.
|
|
|
|
Termin wpisu do wykazu KSC upłynął 3 października
|
|
|
|
|
3 października 2026 r. upłynął termin złożenia wniosku o wpis do wykazu podmiotów kluczowych i podmiotów ważnych. Obowiązek wynika z nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa ogłoszonej 2 marca 2026 r. i obowiązującej od 3 kwietnia 2026 r.
Samorejestracja dotyczy głównie firm prywatnych z sektorów z załączników nr 1 i 2 do ustawy. Podmioty publiczne i dawni operatorzy usług kluczowych są wpisywani z urzędu.
Organizacje, które nie złożyły jeszcze wniosku, powinny zrobić to bez zwłoki w serwisie wykaz-ksc.gov.pl. Firmy, które spełnią przesłanki później, mają na wniosek sześć miesięcy od dnia ich spełnienia. Kolejny termin to 3 kwietnia 2027 r., do którego trzeba wdrożyć system zarządzania bezpieczeństwem informacji i obsługę incydentów.
|
|
|
|
Analiza luk KSC: jak sprawdzić gotowość firmy przed wdrożeniem wymagań NIS2
|
|
|
|
|
Artykuł pokazuje, jak w pięciu krokach porównać stan organizacji z wymaganiami art. 8 ust. 1 ustawy o KSC, od wyznaczenia zakresu po plan i budżet. Wynikiem jest lista braków z właścicielem, terminem i szacunkiem pracochłonności. Tekst jest przeznaczony dla osób odpowiedzialnych za bezpieczeństwo, compliance i IT.
|
|
|
|
Bezpłatne szkolenia z NIS2 i KSC dla firm
|
|
|
|
|
Wdrożenie NIS2 rodzi w wielu organizacjach pytania o kolejne kroki: co zrobić po wpisie do wykazu KSC, od czego zacząć przygotowania do kwietnia 2027 r. i jak rozdzielić zadania w zespole.
Jeśli te pytania dotyczą także Państwa organizacji, zapraszamy na bezpłatne szkolenia z cyberbezpieczeństwa dla firm.
Szczegóły i zapisy znajdą Państwo na stronie szkoleń.
|
|
|
|
|
Z wyrazami szacunku,
Zespół Quantifier.ai
|
|
|
|
|
|
|
Quantifier & Envirly
|
|
|
|
|
Quantifier to AI-native platforma continuous compliance, która automatyzuje i porządkuje całe zarządzanie zgodnością – od NIS2, ISO 27001, AI Act i RODO po CSRD, GHG, CBAM czy EUDR – w jednym cyfrowym compliance workstation.
|
|
|
Unsubscribe
|
|
|
|
|
|
|
|
|